 ລະບົບເຄືອຂ່າຍ
SD-WAN ເຊື່ອມຕໍ່ສາຂາ
ສາຂາຕ່າງແຂວງໃຊ້ອິນເຕີເນັດສອງເສັ້ນພ້ອມກັນ. ເສັ້ນໜຶ່ງຂາດ ອີກເສັ້ນຮັບແທນໃນບໍ່ເທົ່າໃດວິນາທີ, ທຸກການເຊື່ອມຕໍ່ເຂົ້າລະຫັດ.
ບັນຫາທີ່ເຮົາພົບເລື້ອຍໜ້າງານ
ສາຂາຢູ່ແຂວງສ່ວນໃຫຍ່ມີອິນເຕີເນັດເສັ້ນດຽວ ແລະ ສາຍໄຟເບີທີ່ແລ່ນຕາມທາງ ຖືກລົດຊົນເສົາ ຫຼື ຖືກຂຸດຂາດເປັນປະຈຳ. ເສັ້ນຂາດເມື່ອໃດ POS, ລະບົບບັນຊີ ຫຼື ERP ກໍຢຸດ. MPLS ທີ່ເຊົ່າກໍແພງ ແລະ ລໍຖ້າຕິດຕັ້ງດົນ.
SD-WAN ສ້າງອຸໂມງເຂົ້າລະຫັດ (IPsec) ເທິງການເຊື່ອມຕໍ່ຫຼາຍແບບ: ໄຟເບີ, 4G/5G ແລະ ສາຍເຊົ່າ ຈາກຫຼາຍຜູ້ໃຫ້ບໍລິການ. ອຸປະກອນຢູ່ສາຂາວັດ Latency, Jitter ແລະ Packet Loss ຂອງແຕ່ລະເສັ້ນຕະຫຼອດເວລາ ແລ້ວສົ່ງແຕ່ລະແອັບໄປທາງທີ່ດີທີ່ສຸດໃນຂະນະນັ້ນ.
ເປັນຫຍັງຈຶ່ງເໝາະກັບລາວ
ໃນລາວ ການມີສອງ ISP ບໍ່ແມ່ນຄວາມຫຼູຫຼາ. ສູດທີ່ພວກເຮົາໃຊ້ເລື້ອຍທີ່ສຸດ: ໄຟເບີຈາກຜູ້ໃຫ້ບໍລິການໜຶ່ງ ບວກ 4G ຈາກອີກເຄືອຂ່າຍໜຶ່ງ. ສອງເສັ້ນນີ້ບໍ່ໄດ້ແລ່ນທາງດຽວກັນ ຈຶ່ງບໍ່ຂາດພ້ອມກັນ. ເມື່ອໄຟເບີຂາດ ອຸໂມງຍ້າຍໄປ 4G ພາຍໃນບໍ່ເທົ່າໃດວິນາທີ. ພະນັກງານຂາຍມັກບໍ່ຮູ້ເລີຍ.
ສິ່ງໜຶ່ງທີ່ຄວນຮູ້: 4G ບາງເມືອງສັນຍານອ່ອນ. ກ່ອນເລືອກເຄືອຂ່າຍ ພວກເຮົາວັດສັນຍານຢູ່ສາຂາຈິງ ແລະ ບາງບ່ອນຕ້ອງໃສ່ເສົາອາກາດພາຍນອກ.
ການຈັດການ ແລະ ຄວາມປອດໄພ
ນະໂຍບາຍຕັ້ງຢູ່ສູນກາງເທື່ອດຽວ ແລ້ວສົ່ງໄປທຸກສາຂາ. ອຸປະກອນ SD-WAN ສ່ວນໃຫຍ່ມີ NGFW ໃນໂຕ ຫຼື ເຊື່ອມກັບ SASE ໄດ້. ສາຂາໃໝ່ຕິດຕັ້ງແບບ Zero-touch: ສົ່ງກ່ອງໄປ, ພະນັກງານສຽບສາຍ, ມັນດຶງ Config ເອງ. ບໍ່ຕ້ອງສົ່ງວິສະວະກອນຂັບລົດທັງມື້ໄປປາກເຊ ພຽງເພື່ອຕັ້ງຄ່າ Router.
ສິ່ງທີ່ລະບົບເຮັດໄດ້
ຫຼາຍ ISP ເຮັດວຽກພ້ອມກັນ
ໄຟເບີ, 4G/5G ແລະ ສາຍເຊົ່າ ໃຊ້ພ້ອມກັນ ບໍ່ແມ່ນເສັ້ນສຳຮອງທີ່ນອນລໍຖ້າ.
ເລືອກເສັ້ນທາງຕາມແອັບ
ERP ແລະ VoIP ໄປເສັ້ນທີ່ດີທີ່ສຸດ. YouTube ແລະ ອັບເດດ Windows ໄປເສັ້ນທີ່ຖືກກວ່າ.
ເຂົ້າລະຫັດ IPsec ອັດຕະໂນມັດ
ອຸໂມງລະຫວ່າງສາຂາ ແລະ ສຳນັກງານໃຫຍ່ ສ້າງເອງ, ບໍ່ຕ້ອງຕັ້ງ VPN ທີລະຄູ່.
ຕິດຕັ້ງແບບ Zero-touch
ສາຂາໃໝ່ເປີດໃຊ້ໄດ້ ໂດຍບໍ່ຕ້ອງມີວິສະວະກອນຢູ່ໜ້າງານ.
NGFW ໃນໂຕ
IPS, Web Filtering ແລະ Application Control ຢູ່ສາຂາ.
ທຸກສາຂາໃນໜ້າຈໍດຽວ
ເຫັນທັນທີວ່າສາຂາໃດກຳລັງແລ່ນດ້ວຍ 4G ແລະ ຕ້ອງໂທຫາ ISP.
ແບບລະບົບ ແລະ ຂັ້ນຕອນຕິດຕັ້ງ
- 1
ລົງລາຍການສາຂາ, ISP ທີ່ມີແທ້ໃນແຕ່ລະເມືອງ ແລະ ແອັບທີ່ສຳຄັນ
- 2
ອອກແບບ Hub-and-Spoke ຫຼື Full-mesh ແລະ ນະໂຍບາຍເສັ້ນທາງ
- 3
ຕິດ Hub ຄູ່ທີ່ສຳນັກງານໃຫຍ່ ຫຼື ດາຕ້າເຊັນເຕີ
- 4
ກຽມ Config ສາຂາ ແລະ ສົ່ງອຸປະກອນແບບ Zero-touch
- 5
ທົດສອບ Failover ທີລະສາຂາ ແລະ ເປີດການແຈ້ງເຕືອນ
ໃຊ້ຢູ່ໃສໄດ້ແດ່
- ທະນາຄານ ແລະ ສະຖາບັນການເງິນຈຸລະພາກ ທີ່ມີໜ່ວຍບໍລິການທົ່ວແຂວງ
- ຮ້ານຄ້າ ແລະ ຮ້ານອາຫານຫຼາຍສາຂາ ທີ່ໃຊ້ POS ອອນລາຍ
- ບໍລິສັດບໍ່ແຮ່ ແລະ ກໍ່ສ້າງ ທີ່ເຊື່ອມໜ້າງານກັບສຳນັກງານວຽງຈັນ
- ບໍລິສັດຂົນສົ່ງ ທີ່ມີສາງ ແລະ ຫ້ອງການຢູ່ດ່ານຊາຍແດນ
ຂະໜາດລະບົບທີ່ພົບເລື້ອຍ
ເລີ່ມຕົ້ນ
ເໝາະສຳລັບ: 2–5 ສາຂາ
- ອຸປະກອນ SD-WAN/NGFW ທຸກສາຂາ
- ສອງເສັ້ນຕໍ່ສາຂາ (ໄຟເບີ + 4G)
- Hub ດຽວທີ່ສຳນັກງານໃຫຍ່
ຫຼາຍສາຂາ
ເໝາະສຳລັບ: 6–30 ສາຂາ
- Hub ຄູ່ ແລະ ນະໂຍບາຍຕາມແອັບ
- Zero-touch provisioning
- Dashboard ແລະ ລາຍງານປະຈຳເດືອນ
ທົ່ວປະເທດ
ເໝາະສຳລັບ: 30 ສາຂາຂຶ້ນໄປ ຫຼື ຕ້ອງການ SASE
- ເຊື່ອມ SASE/ZTNA ສຳລັບຄົນເຮັດວຽກນອກສຳນັກງານ
- ຫຼາຍ Hub ແລະ ການແບ່ງ Segment
- ທາງເລືອກຕິດຕາມ 24/7 ໂດຍທີມເຮົາ
ຍີ່ຫໍ້ທີ່ເຮົາຈັດຫາ & ຕິດຕັ້ງ
ຊື່ຍີ່ຫໍ້ ແລະ ເຄື່ອງໝາຍການຄ້າທັງໝົດ ເປັນກຳມະສິດຂອງເຈົ້າຂອງ. ການກ່າວເຖິງຊື່ ບໍ່ໄດ້ໝາຍຄວາມວ່າພວກເຮົາເປັນຕົວແທນຢ່າງເປັນທາງການ ເວັ້ນເສຍແຕ່ຈະລະບຸໄວ້ຢ່າງຊັດເຈນ. ພວກເຮົາຈັດຫາສິນຄ້າຜ່ານຊ່ອງທາງຈັດຈຳໜ່າຍທີ່ຖືກຕ້ອງ.
ຄຳຖາມທີ່ພົບເລື້ອຍ
SD-WAN ແທນ MPLS ໄດ້ບໍ?
ສຳລັບແອັບສ່ວນໃຫຍ່ ໄດ້. ວິທີທີ່ປອດໄພກວ່າ: ແລ່ນ SD-WAN ຄູ່ກັບ MPLS ທີ່ມີຢູ່ສັກ 2–3 ເດືອນ, ເບິ່ງຂໍ້ມູນ, ແລ້ວຄ່ອຍຫຼຸດ MPLS.
ຕ້ອງມີອິນເຕີເນັດຈັກເສັ້ນ?
ຢ່າງໜ້ອຍສອງ, ຄົນລະຜູ້ໃຫ້ບໍລິການ ແລະ ຄົນລະເສັ້ນທາງ. ໄຟເບີສອງເສັ້ນທີ່ແຂວນເສົາຕົ້ນດຽວກັນ ຂາດພ້ອມກັນໄດ້.
ສາຂາຕ້ອງມີ Firewall ແຍກບໍ?
ສ່ວນຫຼາຍບໍ່ຕ້ອງ ເພາະອຸປະກອນ SD-WAN ຫຼາຍຍີ່ຫໍ້ມີ NGFW ໃນໂຕ. ແຕ່ກວດໃຫ້ດີວ່າໃບສະເໜີລາຄາລວມ License ຄວາມປອດໄພແລ້ວ. ບໍ່ມີ License, IPS ແລະ Web Filter ຈະບໍ່ເຮັດວຽກ.
ຄູ່ມືທີ່ກ່ຽວຂ້ອງ
SD-WAN ຫຼື MPLS: ເຊື່ອມສາຂາໃນແຂວງເຂົ້າສຳນັກງານໃຫຍ່ແບບໃດ
ປຽບທຽບ MPLS, IPsec VPN ແບບເກົ່າ ແລະ SD-WAN ສຳລັບອົງກອນທີ່ມີສາຂາຫຼາຍແຂວງ, ຄຳຖາມທີ່ຄວນຖາມຜູ້ສະໜອງ ແລະ ລຳດັບການຍ້າຍທີ່ບໍ່ໃຫ້ສາຂາຂາດການເຊື່ອມຕໍ່.
ອິນເຕີເນັດສອງສາຍ (Dual ISP): ເມື່ອ Fiber ຂາດ ວຽກບໍ່ຕ້ອງຢຸດ
Failover ຫຼື Load Balancing, ວິທີເລືອກສອງຜູ້ໃຫ້ບໍລິການທີ່ບໍ່ດັບພ້ອມກັນ, ອຸປະກອນທີ່ຕ້ອງການ ແລະ ວິທີທົດສອບ Failover ໃຫ້ຮູ້ວ່າມັນເຮັດວຽກແທ້.
ເລືອກ Firewall ໃຫ້ຖືກຂະໜາດ: UTM ກັບ NGFW ຕ່າງກັນແທ້ຢູ່ໃສ
ເປັນຫຍັງອິນເຕີເນັດຊ້າລົງຫຼັງຕິດ Firewall ໃໝ່, ຕົວເລກໃດໃນ Datasheet ທີ່ຄວນເບິ່ງ ແລະ ສິ່ງທີ່ຕ້ອງກວດກ່ອນຈ່າຍເງິນເມື່ອນຳເຂົ້າເຄື່ອງຈາກໄທມາລາວ.
ເຂົ້າລະບົບຈາກທາງໄກຢ່າງປອດໄພ: ເມື່ອໃດ VPN ພໍ ແລະ ເມື່ອໃດຄວນໄປ ZTNA
Remote Access VPN ແລະ Zero Trust Network Access ແຕກຕ່າງກັນແນວໃດໃນທາງປະຕິບັດ, ສິ່ງທີ່ຕ້ອງແກ້ໃນ VPN ປັດຈຸບັນກ່ອນ ແລະ ວິທີຈັດການຜູ້ສະໜອງທີ່ຂໍເຂົ້າລະບົບຈາກທາງໄກ.
ໂຊລູຊັນທີ່ກ່ຽວຂ້ອງ
ລະບົບເຄືອຂ່າຍ
 ລະບົບສາຍແລນ ແລະ ສາຍໄຟເບີ (Structured Cabling)ເດີນສາຍ Cat6/Cat6A ແລະ ໄຟເບີ, ຕິດປ້າຍທັງສອງປາຍ, ທົດສອບທຸກເສັ້ນ ແລະ ມອບແຜນຜັງໃຫ້. ສາຍທີ່ເຮັດຖືກຕັ້ງແຕ່ເທື່ອທຳອິດ ໃຊ້ໄດ້ 15…
 ເຄືອຂ່າຍ LAN ອົງກອນ (Switching)LAN ແບບ Core–Access ທີ່ແຍກ VLAN, ມີເສັ້ນສຳຮອງ ແລະ PoE ພໍ. Loop ໜຶ່ງເສັ້ນຈະບໍ່ລົ້ມທັງຕຶກອີກ.
 Wi-Fi ອົງກອນWi-Fi 6/6E/7 ທີ່ວາງ AP ຈາກການວັດສັນຍານຈິງ. ຫ້ອງປະຊຸມເຕັມກໍຍັງໃຊ້ໄດ້, ຍ່າງໄປມາສັນຍານກໍບໍ່ຂາດ ແລະ ປອດໄພດ້ວຍ WPA3.
 ໄຟເບີ Backbone ແລະ ເຊື່ອມອາຄານເຊື່ອມຊັ້ນ, ອາຄານ ແລະ ໜ້າງານດ້ວຍໄຟເບີ 10–100 Gbps. ບໍ່ນຳໄຟຟ້າ ຈຶ່ງບໍ່ພາຟ້າຜ່າຈາກຕຶກໜຶ່ງໄປອີກຕຶກ.
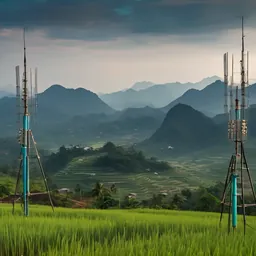 ເຊື່ອມຕໍ່ໄຮ້ສາຍ Point-to-Pointເຊື່ອມອາຄານ ຫຼື ໜ້າງານທີ່ດຶງສາຍບໍ່ໄດ້ ດ້ວຍລິ້ງໄຮ້ສາຍ PtP/PtMP ຫຼາຍກິໂລແມັດ, ຂ້າມຖະໜົນ ແລະ ແມ່ນ້ຳໄດ້.
 ເຄືອຂ່າຍອຸດສາຫະກຳ (OT)Switch ອຸດສາຫະກຳທີ່ທົນຝຸ່ນ, ຄວາມຮ້ອນ ແລະ ການສັ່ນ, Ring ສຳຮອງ ແລະ ແຍກ IT/OT ສຳລັບໂຮງງານ ແລະ ບໍ່ແຮ່.
ສົ່ງແຜນຜັງອາຄານ ຫຼື ຮູບໜ້າງານສອງສາມຮູບມາໃຫ້ເຮົາ
ເຮົາຈະຖາມລາຍລະອຽດເພີ່ມ ແລ້ວສົ່ງແບບລະບົບເບື້ອງຕົ້ນໃຫ້. ປຶກສາຄັ້ງທຳອິດຟຣີ ເປັນພາສາລາວ, ໄທ ຫຼື ອັງກິດ ທາງ WhatsApp ຫຼື ເພຈ Facebook.