 ຄວາມປອດໄພໄຊເບີ
ຝຶກອົບຮົມຄວາມປອດໄພໄຊເບີໃຫ້ພະນັກງານ
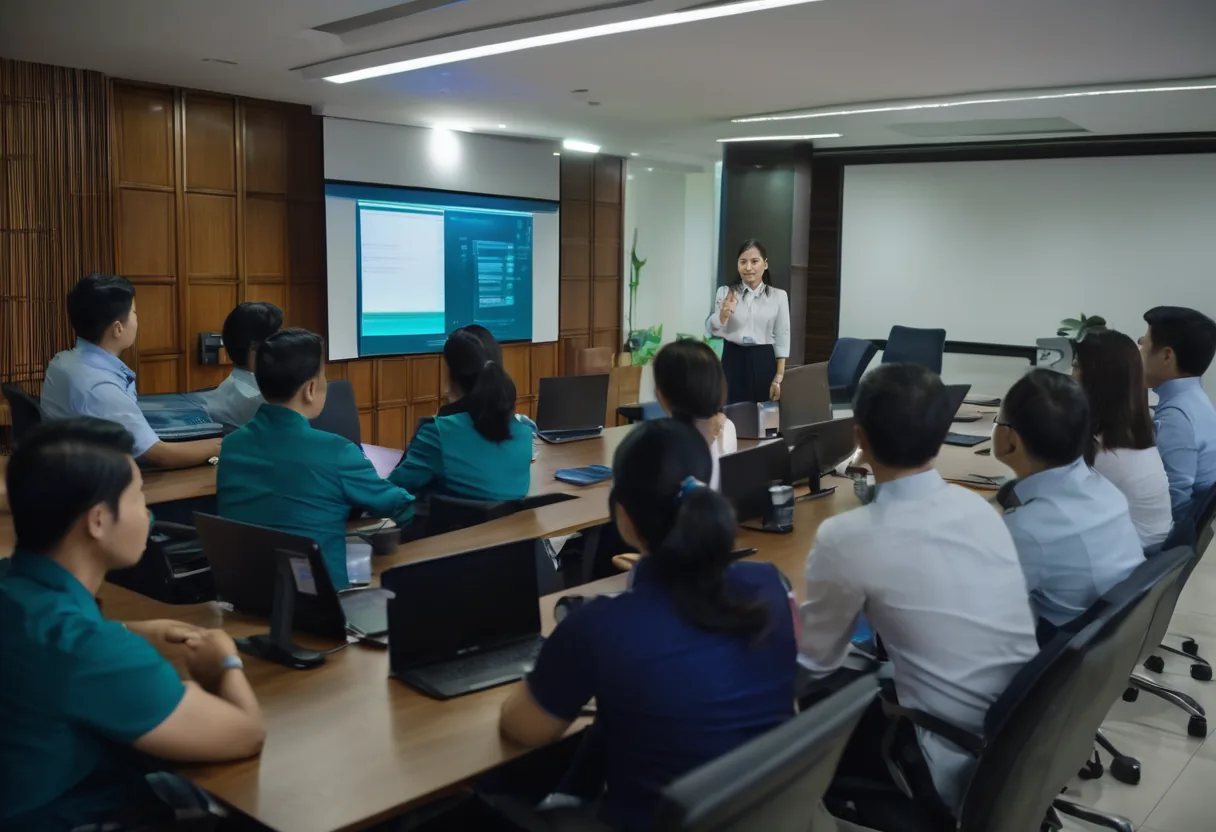
ຝຶກພະນັກງານເປັນພາສາລາວ, ໄທ ແລະ ອັງກິດ ດ້ວຍຕົວຢ່າງທີ່ເຂົາພົບແທ້ ແລະ ທົດລອງສົ່ງຟິດຊິງ ເພື່ອວັດວ່າດີຂຶ້ນແທ້ບໍ.
ບັນຫາທີ່ເຮົາພົບເລື້ອຍໜ້າງານ
ເຫດການສ່ວນຫຼາຍເລີ່ມຈາກຄົນ: ຄລິກລິ້ງຟິດຊິງ, ໃຊ້ລະຫັດຜ່ານດຽວກັນທຸກບ່ອນ ຫຼື ໂອນເງິນຕາມອີເມວປອມ. ສື່ການຝຶກສ່ວນໃຫຍ່ເປັນພາສາອັງກິດ ແລະ ຕົວຢ່າງເປັນທະນາຄານອາເມລິກາ, ບໍ່ແມ່ນຂໍ້ຄວາມ WhatsApp ທີ່ພະນັກງານລາວໄດ້ຮັບແທ້.
ການຝຶກທີ່ໄດ້ຜົນ ສັ້ນ, ເປັນຮູບປະທຳ ແລະ ເຮັດຊ້ຳ. ພວກເຮົາສອນເປັນພາສາລາວ, ໄທ ແລະ ອັງກິດ ດ້ວຍຕົວຢ່າງທີ່ພະນັກງານເຫັນແທ້: ອີເມວໃບແຈ້ງໜີ້ປອມ, ຂໍ້ຄວາມ WhatsApp ທີ່ອ້າງວ່າ "ນາຍໃຫ້ໂອນດ່ວນ", QR Code ປອມ ແລະ ໜ້າ Login Microsoft 365 ປອມ.
ໃນໂຄງການມີຫຍັງແດ່
- ອົບຮົມສົດ (ໃນຫ້ອງ ຫຼື ອອນລາຍ) ສຳລັບທຸກຄົນ ແລະ ຫົວຂໍ້ສະເພາະສຳລັບບັນຊີ, HR ແລະ ຜູ້ບໍລິຫານ
- ທົດລອງສົ່ງຟິດຊິງ (Phishing Simulation) ເປັນໄລຍະ ເພື່ອວັດອັດຕາຄລິກ ແລະ ອັດຕາລາຍງານ. ຕົວເລກທີສອງສຳຄັນກວ່າ: ພະນັກງານທີ່ລາຍງານໄວ ຊ່ວຍທັງບໍລິສັດ.
- ບົດຮຽນສັ້ນທຸກເດືອນ 5–10 ນາທີ ພ້ອມແບບທົດສອບ
- ຫົວຂໍ້: ລະຫັດຜ່ານ ແລະ MFA, ຟິດຊິງ, ການຫຼອກລວງທາງສັງຄົມ, USB, ການເຮັດວຽກນອກສຳນັກງານ ແລະ ວິທີລາຍງານເມື່ອສົງໄສ
ເປັນຫຍັງຕ້ອງເຮັດຊ້ຳ
ຄົນລືມ. ອົບຮົມເທື່ອດຽວແລ້ວບໍ່ເຮັດຫຍັງຕໍ່ ຜົນຈະຫາຍໄປພາຍໃນບໍ່ເທົ່າໃດເດືອນ. ໂຄງການຕໍ່ເນື່ອງ ພ້ອມບັນທຶກການເຂົ້າຮ່ວມ ແລະ ຜົນທົດສອບຕໍ່ພະແນກ ຍັງໃຫ້ຜູ້ບໍລິຫານເຫັນວ່າເງິນທີ່ລົງໄປ ໄດ້ຫຍັງກັບຄືນມາ.
ສິ່ງທີ່ລະບົບເຮັດໄດ້
ສາມພາສາ
ລາວ, ໄທ ແລະ ອັງກິດ ສຳລັບທີມທີ່ປະສົມ.
ທົດລອງສົ່ງຟິດຊິງ
ວັດຜົນ ແລະ ເບິ່ງວ່າດີຂຶ້ນແທ້ບໍ.
ຕົວຢ່າງຈາກຊີວິດຈິງ
ໃບແຈ້ງໜີ້ປອມ, WhatsApp, QR Code ແລະ ໜ້າ Login ປອມ.
ຫົວຂໍ້ຕາມໜ້າທີ່
ບັນຊີ, HR, IT ແລະ ຜູ້ບໍລິຫານ ມີຄວາມສ່ຽງຕ່າງກັນ.
ວັດຜົນໄດ້
ອັດຕາຄລິກ ແລະ ອັດຕາລາຍງານ ແຍກຕາມພະແນກ.
ບັນທຶກການຝຶກ
ໃຜເຂົ້າຮ່ວມ, ເມື່ອໃດ ແລະ ຜົນເປັນແນວໃດ.
ແບບລະບົບ ແລະ ຂັ້ນຕອນຕິດຕັ້ງ
- 1
ວັດລະດັບເລີ່ມຕົ້ນ ດ້ວຍການທົດລອງສົ່ງຟິດຊິງເທື່ອທຳອິດ
- 2
ອອກແບບຫຼັກສູດຕາມໜ້າທີ່ ແລະ ພາສາ
- 3
ອົບຮົມສົດ ແລະ ເປີດບົດຮຽນອອນລາຍ
- 4
ສົ່ງ Simulation ເປັນປະຈຳ, ຄົນທີ່ຄລິກ ໄດ້ບົດຮຽນສັ້ນທັນທີ
- 5
ລາຍງານຜົນທຸກໄຕມາດຕໍ່ຜູ້ບໍລິຫານ
ໃຊ້ຢູ່ໃສໄດ້ແດ່
- ທະນາຄານ ແລະ ສະຖາບັນການເງິນຈຸລະພາກ ທີ່ພະນັກງານສາຂາພົບລູກຄ້າໂດຍກົງ
- ກະຊວງ ແລະ ພະແນກແຂວງ ທີ່ມີພະນັກງານຫຼາຍ
- ໂຮງແຮມ ທີ່ພະນັກງານຕ້ອນຮັບໄດ້ຮັບອີເມວຈອງຫ້ອງປອມ
- ໂຮງຮຽນ ແລະ ມະຫາວິທະຍາໄລ ສຳລັບຄູ ແລະ ພະນັກງານ
ຂະໜາດລະບົບທີ່ພົບເລື້ອຍ
ເລີ່ມຕົ້ນ
ເໝາະສຳລັບ: ອົບຮົມເທື່ອດຽວ, ບໍ່ເກີນ 100 ຄົນ
- ອົບຮົມສົດ 2–3 ຊົ່ວໂມງ
- ທົດລອງສົ່ງຟິດຊິງ 1 ເທື່ອ
- ເອກະສານສະຫຼຸບສາມພາສາ
ໂຄງການປະຈຳປີ
ເໝາະສຳລັບ: ຕໍ່ເນື່ອງ 12 ເດືອນ
- Simulation ທຸກເດືອນ
- ບົດຮຽນສັ້ນ ແລະ ແບບທົດສອບ
- ລາຍງານທຸກໄຕມາດ
ຜູ້ບໍລິຫານ ແລະ ຕຳແໜ່ງສ່ຽງສູງ
ເໝາະສຳລັບ: ຜູ້ບໍລິຫານ, ບັນຊີ, HR, IT
- Workshop ເລື່ອງ BEC ແລະ ການຫຼອກໃຫ້ໂອນເງິນ
- ຊ້ອມຮັບມືເຫດ (Tabletop)
- ທົບທວນນະໂຍບາຍລະຫັດຜ່ານ ແລະ MFA
ຍີ່ຫໍ້ທີ່ເຮົາຈັດຫາ & ຕິດຕັ້ງ
ຊື່ຍີ່ຫໍ້ ແລະ ເຄື່ອງໝາຍການຄ້າທັງໝົດ ເປັນກຳມະສິດຂອງເຈົ້າຂອງ. ການກ່າວເຖິງຊື່ ບໍ່ໄດ້ໝາຍຄວາມວ່າພວກເຮົາເປັນຕົວແທນຢ່າງເປັນທາງການ ເວັ້ນເສຍແຕ່ຈະລະບຸໄວ້ຢ່າງຊັດເຈນ. ພວກເຮົາຈັດຫາສິນຄ້າຜ່ານຊ່ອງທາງຈັດຈຳໜ່າຍທີ່ຖືກຕ້ອງ.
ຄຳຖາມທີ່ພົບເລື້ອຍ
ການທົດລອງສົ່ງຟິດຊິງ ຖືກຈັນຍາບັນບໍ?
ໄດ້ ເມື່ອຜູ້ບໍລິຫານອະນຸມັດ ແລະ ໃຊ້ເພື່ອສອນ, ບໍ່ແມ່ນເພື່ອລົງໂທດ. ພວກເຮົາລາຍງານເປັນພາບລວມຂອງພະແນກ ບໍ່ປະຈານລາຍຊື່ຄົນ.
ອົບຮົມເທື່ອດຽວພໍບໍ?
ບໍ່ພໍ. ຜົນຫາຍໄປພາຍໃນບໍ່ເທົ່າໃດເດືອນ. ບົດຮຽນສັ້ນທຸກເດືອນ ບວກ Simulation ເປັນປະຈຳ ໄດ້ຜົນຍືນຍົງກວ່າການອົບຮົມຍາວປີລະເທື່ອ.
ໄປຈັດຢູ່ແຂວງໄດ້ບໍ?
ໄດ້. ພວກເຮົາໄປຈັດຢູ່ສາຂາ ຫຼື ສອນອອນລາຍສຳລັບສາຂາທີ່ໄກ. ບອກຈຳນວນຄົນ ແລະ ສາຂາ, ພວກເຮົາສົ່ງແຜນ ແລະ ຕາຕະລາງໃຫ້.
ຄູ່ມືທີ່ກ່ຽວຂ້ອງ
Phishing: ຄູ່ມືສຳລັບພະນັກງານທຸກຄົນ ແລະ ຜູ້ທີ່ຈັດການຝຶກອົບຮົມ
ສັນຍານທີ່ບອກວ່າ Email, ຂໍ້ຄວາມ WhatsApp ຫຼື ສາຍໂທແມ່ນການຫຼອກລວງ, ຕ້ອງເຮັດຫຍັງຫຼັງກົດຜິດ ແລະ ວິທີຈັດໂຄງການຝຶກອົບຮົມສາມພາສາທີ່ຄົນບໍ່ເບື່ອ.
ນະໂຍບາຍລະຫັດຜ່ານ ແລະ MFA: ເຊົາບັງຄັບປ່ຽນລະຫັດທຸກ 90 ວັນ
ກົດລະຫັດຜ່ານເກົ່າຫຼາຍຂໍ້ເຮັດໃຫ້ອົງກອນປອດໄພໜ້ອຍລົງ. ນີ້ແມ່ນນະໂຍບາຍທີ່ອີງຕາມ NIST SP 800-63B ສະບັບປັດຈຸບັນ, ການທຽບປະເພດ MFA ແລະ…
SPF, DKIM ແລະ DMARC: ຢຸດຄົນປອມ Email ດ້ວຍ Domain ຂອງທ່ານ
DNS Record ສາມອັນທີ່ບອກໂລກວ່າ Email ໃດມາຈາກທ່ານແທ້. ຕົວຢ່າງ Record ທີ່ໃຊ້ໄດ້ສຳລັບ Microsoft 365 ແລະ Google Workspace, ແຜນໄປເຖິງ p=reject ໂດຍບໍ່ໃຫ້ Email ໃບແຈ້ງໜີ້ຫາຍ.
ການໃຊ້ຮູບ ແລະ ວິດີໂອ AI ໃນການຕະຫຼາດ ແບບຊື່ສັດ
ຮູບ ແລະ ວິດີໂອ AI ຊ່ວຍການຕະຫຼາດໄດ້ດີ ຖ້າໃຊ້ແບບຊື່ສັດ: ຕິດປ້າຍວ່າເປັນ AI, ບໍ່ອ້າງວ່າເປັນສິນຄ້າ ສະຖານທີ່ ຫຼື ຜົນຈິງ, ຂໍອະນຸຍາດກ່ອນໃຊ້ໜ້າ ຫຼື ສຽງຄົນຈິງ, ກວດສິດຮູບຕົ້ນສະບັບ…
ແຜນຕອບໂຕ້ເຫດການທາງໄຊເບີ ທີ່ໃຊ້ໄດ້ແທ້ຕອນ 2 ໂມງເຊົ້າ
ໂຄງສ້າງແຜນ 5–10 ໜ້າ ອີງຕາມ NIST SP 800-61, ໃຜເຮັດຫຍັງ, Playbook ສຳລັບບັນຊີ Email ຖືກຍຶດ ແລະ ວິທີຊ້ອມແຜນໃນສອງຊົ່ວໂມງ.
ໂຊລູຊັນທີ່ກ່ຽວຂ້ອງ
ຄວາມປອດໄພໄຊເບີ
 Firewall ລຸ້ນໃໝ່ (Next-Generation Firewall)Firewall ທີ່ຮູ້ວ່າແມ່ນແອັບຫຍັງ ແລະ ໃຜໃຊ້, ມີ IPS, ກັ່ນຕອງເວັບ, ກວດ HTTPS ແລະ VPN. ເລືອກຂະໜາດຕາມຕົວເລກທີ່ເປີດທຸກຟັງຊັນ.
 ການເຂົ້າເຖິງທາງໄກຢ່າງປອດໄພ (VPN/ZTNA)ໃຫ້ພະນັກງານ ແລະ ຜູ້ຮັບເໝົາເຂົ້າລະບົບຈາກທຸກບ່ອນ ຜ່ານ VPN ຫຼື ZTNA ທີ່ມີ MFA, ເຫັນສະເພາະສິ່ງທີ່ຕ້ອງໃຊ້.
 ປ້ອງກັນເຄື່ອງລູກຂ່າຍ ແລະ EDREDR ທີ່ເບິ່ງພຶດຕິກຳ ບໍ່ແມ່ນແຕ່ລາຍຊື່ໄວຣັສ. ຢຸດແຮນຊັມແວກາງທາງ ແລະ ຕັດເຄື່ອງທີ່ຕິດເຊື້ອອອກຈາກເຄືອຂ່າຍໄດ້ທັນທີ.
 ຄວາມປອດໄພອີເມວກັນຟິດຊິງ, ອີເມວປອມເປັນຜູ້ບໍລິຫານ ຫຼື ຄູ່ຄ້າ (BEC) ແລະ ໄຟລ໌ອັນຕະລາຍ ດ້ວຍການກັ່ນຕອງ, SPF/DKIM/DMARC ແລະ Sandbox.
 Zero Trust ແລະ ຄວບຄຸມການເຂົ້າເຄືອຂ່າຍ (NAC)ກວດທຸກຄົນ ແລະ ທຸກອຸປະກອນກ່ອນເຂົ້າເຄືອຂ່າຍ ດ້ວຍ 802.1X ແລະ NAC. ສຽບສາຍແລນໄດ້ ບໍ່ໄດ້ໝາຍຄວາມວ່າເຂົ້າເຊີບເວີໄດ້.
 ເຝົ້າລະວັງຄວາມປອດໄພ SOC / SIEMລວມ Log ຈາກ Firewall, ເຊີບເວີ ແລະ ເຄື່ອງລູກຂ່າຍ ເຂົ້າ SIEM ບ່ອນດຽວ ພ້ອມຄົນເບິ່ງແຈ້ງເຕືອນ ແລະ ຂັ້ນຕອນຮັບມືເຫດ.
ສົ່ງແຜນຜັງອາຄານ ຫຼື ຮູບໜ້າງານສອງສາມຮູບມາໃຫ້ເຮົາ
ເຮົາຈະຖາມລາຍລະອຽດເພີ່ມ ແລ້ວສົ່ງແບບລະບົບເບື້ອງຕົ້ນໃຫ້. ປຶກສາຄັ້ງທຳອິດຟຣີ ເປັນພາສາລາວ, ໄທ ຫຼື ອັງກິດ ທາງ WhatsApp ຫຼື ເພຈ Facebook.