 ความปลอดภัยไซเบอร์
เฝ้าระวังความปลอดภัย SOC / SIEM
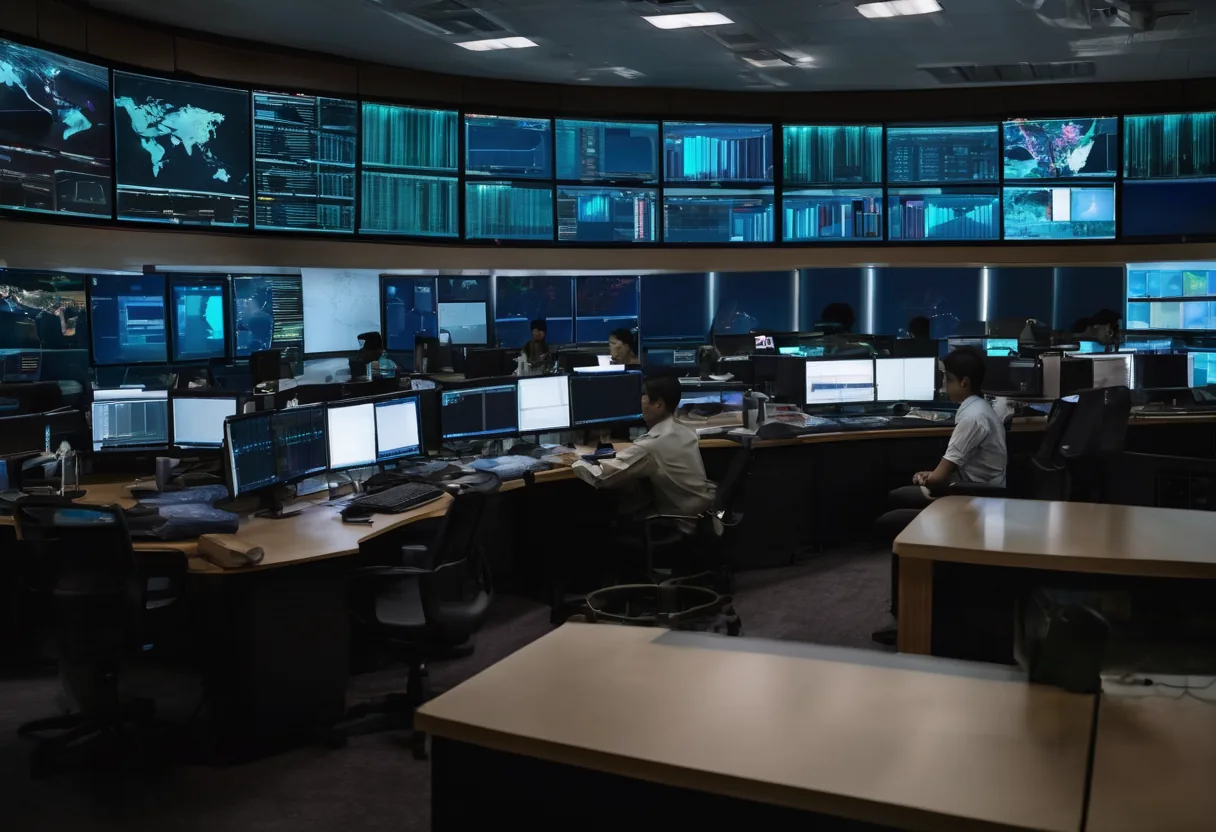
รวม Log จาก Firewall เซิร์ฟเวอร์ และเครื่องลูกข่ายเข้า SIEM ที่เดียว พร้อมคนดูแจ้งเตือนและขั้นตอนรับมือเหตุ
ปัญหาที่เราเจอบ่อยหน้างาน
การโจมตีส่วนใหญ่ทิ้งร่องรอยไว้ใน Log หลายวันหรือหลายสัปดาห์ก่อนจะเกิดความเสียหาย แต่ Log กระจายอยู่หลายอุปกรณ์ ถูกเขียนทับเอง และไม่มีใครดู พอรู้ตัว ไฟล์ก็ถูกเข้ารหัสหมดแล้ว และไม่มีหลักฐานว่าเข้ามาทางไหน
SIEM (Security Information & Event Management) เก็บ Log จาก Firewall, Active Directory เซิร์ฟเวอร์ EDR อีเมล และคลาวด์ (Microsoft 365/Google) มาไว้ที่เดียว แล้วใช้กฎ (Correlation Rules) หาสิ่งผิดปกติ ตัวอย่างเช่น Login ผิด 40 ครั้งแล้วเข้าได้ บัญชีพนักงานเวียงจันทน์ Login จากต่างประเทศตอนตีสาม หรือมีบัญชี Admin ใหม่ที่ไม่มีใครสร้าง
SOC: คน ขั้นตอน และเครื่องมือ
SIEM ที่ไม่มีคนดู ก็คือถังเก็บ Log ราคาแพง SOC (Security Operations Center) คือทีมที่คัดแจ้งเตือน (Triage) สืบสวน และตอบสนองตาม Playbook มีสามทางเลือก:
- SOC ภายใน: คุมเองทั้งหมด แต่ต้องมีคน 24/7 จากประสบการณ์ต้องมีอย่างน้อย 5–6 คนจึงจะจัดกะได้ครบ
- SOC ที่เราดูแลให้ (Managed): ทีมเราร่วมกับพันธมิตร ดูแจ้งเตือน และแจ้งคุณเมื่อต้องลงมือ
- แบบผสม: ทีมคุณดูในเวลางาน เราดูนอกเวลาและวันหยุด
สำหรับองค์กรส่วนใหญ่ในลาว เราแนะนำแบบผสม ทีม IT ของคุณรู้จักระบบดีที่สุด แต่การโจมตีมักเกิดตอนกลางคืนและช่วงวันหยุดยาว
สิ่งที่ได้นอกจากแจ้งเตือน
Log ที่เก็บไว้ครบและค้นหาได้ ช่วยตอบคำถามสำคัญหลังเกิดเหตุ: เข้ามาเมื่อไหร่ ทางไหน แตะอะไรไปบ้าง รายงานสรุปรายเดือนและรายปีให้ผู้บริหารเห็นสถานะความปลอดภัยจริง และใช้วางแผนงบได้
สิ่งที่ระบบทำได้
Log อยู่ที่เดียว
Firewall, AD เซิร์ฟเวอร์ EDR อีเมล และคลาวด์
กฎการตรวจจับ
อิง MITRE ATT&CK และปรับให้เข้ากับระบบของคุณ
Playbook รับมือเหตุ
แรนซัมแวร์ บัญชีถูกแฮ็ก ข้อมูลรั่ว: ใครทำอะไร ตามลำดับไหน
เก็บ Log ไว้นานพอ
หลักฐานยังอยู่เมื่อต้องย้อนกลับไปสืบสวน
Dashboard และรายงาน
สรุปสำหรับผู้บริหาร รายเดือนและรายปี
เฝ้า 24/7
แบบผสม หรือให้เราดูแลทั้งหมด
แบบระบบและขั้นตอนติดตั้ง
- 1
กำหนดแหล่ง Log สำคัญและสิ่งที่อยากจับ (Use Cases)
- 2
ติดตั้ง SIEM (On-premise หรือ Cloud) และคำนวณพื้นที่จัดเก็บ
- 3
เชื่อมแหล่ง Log และตรวจว่ามาครบจริง
- 4
สร้างกฎ Dashboard และ Playbook
- 5
ลดแจ้งเตือนหลอกและกำหนดว่าใครรับเรื่องไหน
- 6
ซ้อมรับมือเหตุ (Tabletop) ปีละครั้ง
ใช้ที่ไหนได้บ้าง
- ธนาคารและสถาบันการเงินที่ต้องเห็นทุกอย่างและมีหลักฐาน
- บริษัทที่ให้บริการออนไลน์แก่ลูกค้าจำนวนมาก
- บริษัทพลังงานและสาธารณูปโภค
- กลุ่มบริษัทที่มีหลายธุรกิจและอยากเห็นภาพรวมเดียว
ขนาดระบบที่พบบ่อย
เก็บ Log พื้นฐาน
เหมาะสำหรับ: เริ่มต้น: เก็บและค้นหา Log
- SIEM หรือระบบเก็บ Log
- เชื่อม Firewall, AD และเซิร์ฟเวอร์หลัก
- แจ้งเตือนพื้นฐาน
SOC แบบผสม
เหมาะสำหรับ: องค์กรที่มีทีม IT ภายใน
- Use Cases อิง MITRE ATT&CK
- Playbook และอบรมทีม
- เราดูแลนอกเวลาและวันหยุด
เฝ้าระวัง 24/7
เหมาะสำหรับ: ไม่มีทีมเฝ้าระวังของตัวเอง
- เฝ้าระวัง 24/7 โดยทีมเราร่วมกับพันธมิตร
- ตอบสนองและแจ้งเหตุทันที
- ทบทวนทุกเดือน
แบรนด์ที่เราจัดหา & ติดตั้ง
ชื่อแบรนด์และเครื่องหมายการค้าทั้งหมดเป็นของเจ้าของแต่ละราย การกล่าวถึงไม่ได้หมายความว่าเป็นตัวแทนอย่างเป็นทางการ เว้นแต่ระบุไว้ชัดเจน เราจัดหาสินค้าผ่านช่องทางจัดจำหน่ายที่ถูกต้อง
คำถามที่พบบ่อย
SIEM กับ EDR ต่างกันอย่างไร?
EDR มองลึกในเครื่อง SIEM มองกว้าง รวมทุกแหล่งรวมถึง EDR เพื่อเห็นการโจมตีที่วิ่งข้ามหลายระบบ หลายองค์กรเริ่มจาก EDR ก่อนแล้วค่อยเพิ่ม SIEM
ควรเก็บ Log นานเท่าไร?
การโจมตีมักถูกพบหลังเข้ามาแล้วหลายสัปดาห์ เราแนะนำให้ค้นหาได้ทันทีอย่างน้อย 90 วัน และเก็บถาวร 1 ปีขึ้นไป บางอุตสาหกรรมมีข้อกำหนดของตัวเอง
องค์กรขนาดกลางคุ้มไหม?
เริ่มจากแพ็กเกจเก็บ Log พื้นฐาน หรือ SIEM แบบคลาวด์ที่คิดเงินตามปริมาณ Log เพื่อคุมค่าใช้จ่าย เมื่อเห็นประโยชน์แล้วค่อยเพิ่มการเฝ้า 24/7
คู่มือที่เกี่ยวข้อง
แผนตอบสนองเหตุการณ์ไซเบอร์ที่ใช้ได้จริงตอนตีสอง
โครงสร้างแผน 5–10 หน้าตามแนวทาง NIST SP 800-61 ใครทำอะไร Playbook สำหรับบัญชี Email ถูกยึด และวิธีซ้อมแผนในสองชั่วโมง
Checklist ป้องกัน Ransomware: ตัดเส้นทางโจมตีทีละขั้น
Ransomware ไม่ได้เกิดขึ้นในนาทีเดียว นี่คือรายการตรวจที่จัดตามขั้นตอนที่ผู้โจมตีใช้จริง พร้อมสิ่งที่ควรทำในชั่วโมงแรก
Antivirus กับ EDR: ความต่างที่แท้จริง และคำถามที่สำคัญกว่ายี่ห้อ
AV, NGAV, EDR, XDR และ MDR แต่ละตัวทำอะไร ชื่อรุ่นของแต่ละยี่ห้อในปี 2026 ทำไม EDR ที่ไม่มีคนดู Alert จึงได้ผลน้อย และวิธีติดตั้งโดยไม่ทำให้ ERP ช้า
เลือกผู้ให้บริการ IT ในลาว: คำถามที่ควรถามทุกราย (รวมถึงเรา)
Checklist ที่เป็นกลางสำหรับประเมินผู้ให้บริการ IT: ใครทำงานจริง สินค้ามาจากไหน ประกันใช้ในลาวได้ไหม SLA เอกสาร และสัญญาณอันตราย
เลือก Firewall ให้ถูกขนาด: UTM กับ NGFW ต่างกันจริงตรงไหน
ทำไมอินเทอร์เน็ตช้าลงหลังติด Firewall ใหม่ ตัวเลขไหนใน Datasheet ที่ควรดู และสิ่งที่ต้องเช็กก่อนจ่ายเงินเมื่อนำเครื่องจากไทยเข้ามาใช้ในลาว
Vulnerability Assessment หรือ Penetration Test: ควรทำอะไรก่อน
สองบริการที่มักถูกขายปนกัน ความต่างที่แท้จริง ทำไมองค์กรส่วนใหญ่ควรเริ่มจาก VA วิธีกำหนดขอบเขต และวิธีแยกรายงานที่ดีออกจากผลสแกนที่พิมพ์ออกมา
โซลูชันที่เกี่ยวข้อง
ความปลอดภัยไซเบอร์
 ไฟร์วอลล์รุ่นใหม่ (Next-Generation Firewall)Firewall ที่รู้ว่าเป็นแอปอะไรและใครใช้ มี IPS กรองเว็บ ตรวจ HTTPS และ VPN เลือกขนาดจากตัวเลขตอนเปิดทุกฟีเจอร์
 การเข้าถึงระยะไกลอย่างปลอดภัย (VPN/ZTNA)ให้พนักงานและผู้รับเหมาเข้าระบบจากทุกที่ ผ่าน VPN หรือ ZTNA ที่มี MFA และเห็นเฉพาะสิ่งที่ต้องใช้
 ป้องกันเครื่องลูกข่ายและ EDREDR ที่ดูพฤติกรรม ไม่ใช่แค่รายชื่อไวรัส หยุดแรนซัมแวร์กลางทาง และตัดเครื่องที่ติดเชื้อออกจากเครือข่ายได้ทันที
 ความปลอดภัยอีเมลกันฟิชชิง อีเมลปลอมเป็นผู้บริหารหรือคู่ค้า (BEC) และไฟล์อันตราย ด้วยการกรอง SPF/DKIM/DMARC และ Sandbox
 Zero Trust และควบคุมการเข้าเครือข่าย (NAC)ตรวจทุกคนและทุกอุปกรณ์ก่อนเข้าเครือข่ายด้วย 802.1X และ NAC เสียบสายแลนได้ ไม่ได้แปลว่าเข้าเซิร์ฟเวอร์ได้
 ประเมินช่องโหว่และทดสอบเจาะระบบสแกนและทดสอบระบบ เว็บไซต์ และเครือข่าย เพื่อเจอช่องโหว่ก่อนคนอื่น รายงานเรียงตามสิ่งที่ต้องแก้ก่อน
ส่งแปลนอาคาร หรือรูปหน้างานสักสองสามรูปมาให้เรา
เราจะถามรายละเอียดเพิ่ม แล้วส่งแบบระบบเบื้องต้นให้ ปรึกษาครั้งแรกฟรี เป็นภาษาลาว ไทย หรืออังกฤษ ทาง WhatsApp หรือเพจ Facebook